🔒 SimpleViewer 신뢰 & 보안 아키텍처
기본 적용되는 제로 지식(Zero-Knowledge) 보안
모든 SimpleViewer 세션은 종단간 AES-256-GCM 인증 암호화, 솔트(Salted) SHA-256 챌린지-응답 핸드셰이크 및 세분화된 호스트 측 권한 제어로 철저히 보호됩니다.
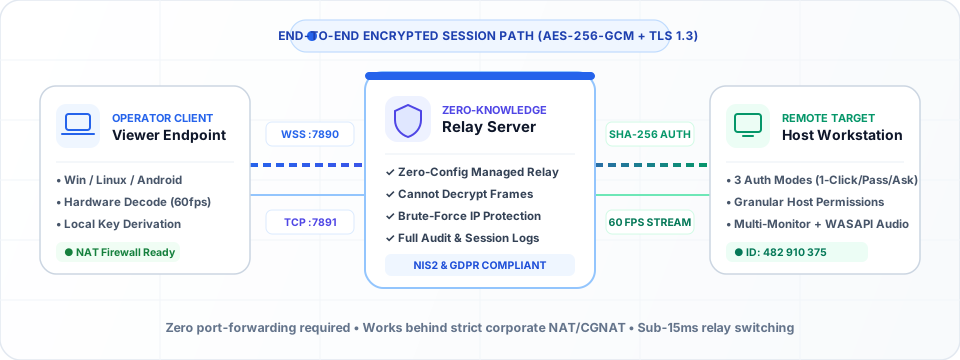
AES-256-GCM 페이로드 종단간 암호화
화면 프레임, 오디오 스트림, 파일 전송 청크, 클립보드 동기화 및 원격 터미널 입출력은 전송 전에 엔드포인트에서 암호화됩니다. 릴레이 서버는 불투명한 바이너리 프레임만 라우팅할 뿐 세션 내용을 복호화할 수 없습니다.
솔트(Salted) SHA-256 챌린지-응답 인증
임시 6자리 비밀번호와 영구 무인 접속 비밀번호 모두 네트워크로 평문 전송되지 않습니다. 엔드포인트는 세션별 고유 솔트와 논스(Nonce)를 사용해 TLS 1.3 상에서 암호화 증명만 교환합니다.
무차별 대입 공격 자동 격리
호스트 클라이언트와 시그널링 서버 모두 엄격한 IP 요청 제한을 적용합니다. 비밀번호 입력 5회 실패 시 즉시 15분간 IP가 차단됩니다 (429 Too Many Requests).
NIS2, GDPR & ISO 27001
관리형 보안 인프라 & 비즈니스 자체 호스팅 옵션
기본적으로 모든 SimpleViewer 세션은 종단간 암호화가 적용된 당사의 관리형 릴레이 인프라를 통해 원활하게 연결됩니다. 엄격한 내부 규정 준수 요건을 가진 Business 및 Enterprise 구독 고객에게는 전용 자체 호스팅 릴레이 구축 옵션을 제공합니다 — 자세한 내용은 문의해 주세요.
- 모든 클라이언트 다운로드 파일에 대한 SHA-256 바이너리 무결성 검증 (
/api/health) - 세분화된 대화형 호스트 동의 제어 (마우스/키보드, 파일 전송, 클립보드, 오디오)
- 호스트 팝업 또는 중앙 웹 관리자 콘솔을 통한 즉시 세션 강제 종료