Zero-Knowledge Beveiliging als Standaard
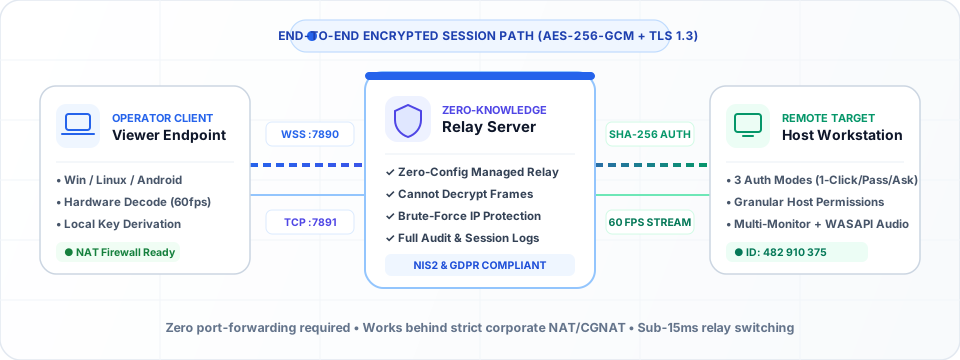
Elke SimpleViewer-sessie wordt beschermd door end-to-end AES-256-GCM geauthenticeerde encryptie, gezouten SHA-256 challenge-response handshakes en fijngranulaire toestemmingscontroles op de host.
AES-256-GCM Payload-encryptie
Schermbeelden, audiostreams, bestandsblokken, klembordsynchronisatie en externe terminalinvoer worden op het eindapparaat versleuteld vóór verzending. De relayserver routeert onleesbare binaire frames en kan sessie-inhoud nooit ontsleutelen.
Gezouten SHA-256 Challenge-Response
Noch tijdelijke wachtwoorden van 6 tekens, noch vaste wachtwoorden voor onbeheerde toegang worden ooit over het netwerk verzonden. Eindpunten wisselen cryptografisch bewijs uit via TLS 1.3 met unieke salts en nonces per sessie.
Geautomatiseerde Brute-Force Quarantaine
Zowel host-clients als de signalingserver hanteren strikte IP-limieten: 5 mislukte wachtwoordpogingen leiden direct tot een IP-blokkade van 15 minuten (429 Too Many Requests).
Beheerde Beveiliging & Optionele Zakelijke Self-Hosting
Standaard lopen alle SimpleViewer-sessies naadloos via onze beheerde relay-infrastructuur met end-to-end encryptie. Voor Business- en Enterprise-abonnees met strikte interne compliance-eisen is een optionele eigen self-hosted relay beschikbaar — neem contact met ons op voor meer informatie.
- SHA-256 integriteitsverificatie op alle clientdownloads (
/api/health) - Fijngranulaire interactieve hosttoestemming (Muis/Toetsenbord, Bestandsoverdracht, Klembord, Audio)
- Directe sessiebeëindiging via het hostvenster of de Centrale Webbeheerconsole