Sicurezza Zero-Knowledge di Serie
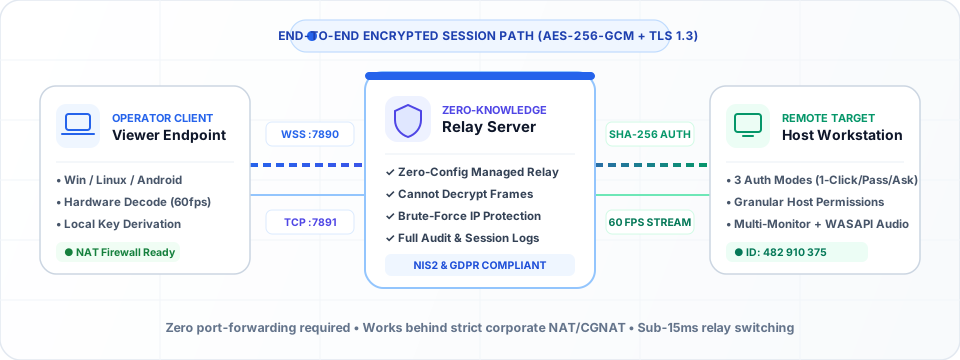
Ogni sessione SimpleViewer è protetta da crittografia autenticata end-to-end AES-256-GCM, handshake challenge-response SHA-256 con salt e controlli granulari dei permessi lato host.
Crittografia del Payload AES-256-GCM
Fotogrammi dello schermo, flussi audio, blocchi di trasferimento file, sincronizzazione degli appunti e I/O del terminale remoto vengono cifrati direttamente sull’endpoint prima della trasmissione. Il server relay instrada pacchetti binari opachi e non può decifrare il contenuto della sessione.
Challenge-Response SHA-256 con Salt
Né le password temporanee a 6 caratteri né le password permanenti per l’accesso non presidiato transitano mai in chiaro sulla rete. Gli endpoint scambiano prove crittografiche su TLS 1.3 con salt e nonce univoci per ogni sessione.
Quarantena Automatica Anti Brute-Force
Sia i client host sia il server di signaling applicano un rigoroso rate limiting per IP: 5 tentativi di password errati attivano un blocco immediato dell’IP per 15 minuti (429 Too Many Requests).
Sicurezza Gestita & Self-Hosting Aziendale Opzionale
Per impostazione predefinita, tutte le sessioni SimpleViewer si connettono istantaneamente tramite la nostra infrastruttura relay gestita con crittografia end-to-end. Per gli abbonati Business ed Enterprise con rigorosi requisiti interni di governance e sovranità dei dati, è disponibile un’infrastruttura relay dedicata self-hosted — contattaci per maggiori informazioni.
- Verifica dell’integrità binaria SHA-256 su tutti i download dei client (
/api/health) - Consenso interattivo granulare lato host (Mouse/Tastiera, Trasferimento File, Appunti, Audio)
- Terminazione istantanea della sessione dal popup dell’host o dalla Console Web Admin Centrale