🔒 SimpleViewer 信任與資安防護架構
預設內建零知識資安防護
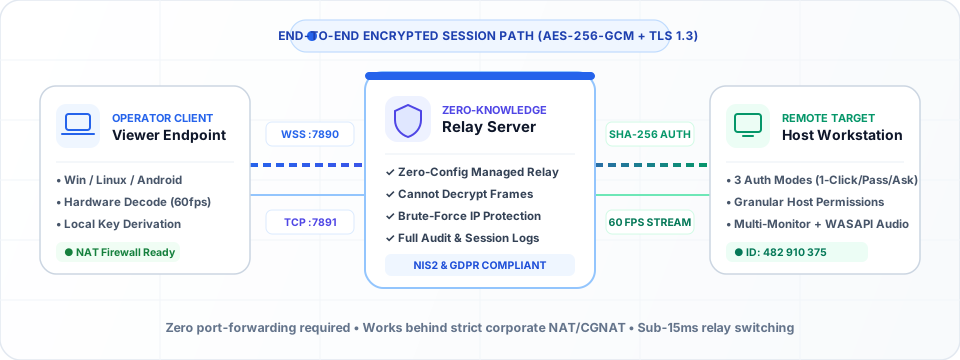
每一次 SimpleViewer 遠端連線皆受到端對端 AES-256-GCM 驗證加密、加鹽 SHA-256 挑戰回應交握機制,以及精細的被控端權限控管閘門嚴密保護。
AES-256-GCM 傳輸內容端對端加密
螢幕畫面影格、音訊串流、檔案傳輸分塊、剪貼簿同步與遠端終端機輸入/輸出皆在端點裝置本地完成加密後才進行傳輸。中繼伺服器僅負責轉送不透明的二進位封包,絕無法解密任何連線內容。
加鹽 SHA-256 挑戰回應驗證
無論是動態輪替的 6 碼臨時密碼或固定無人值守密碼,皆絕不透過網路傳輸明文。兩端裝置透過 TLS 1.3 搭配每次連線獨立的隨機鹽值(Salt)與一次性隨機數(Nonce)交換密碼學證明。
自動化暴力破解隔離防護
被控端程式與信令伺服器同步執行嚴格的 IP 速率限制:只要連續輸入錯誤密碼達 5 次,系統立即對該來源 IP 啟動 15 分鐘封鎖(429 Too Many Requests)。
NIS2、GDPR 與 ISO 27001 合規
代管雲端安全與企業選配自架方案
預設情況下,所有 SimpleViewer 連線皆透過我們具備端對端加密的代管中繼基礎架構無縫連線。針對有嚴格內部法規遵循需求的 Business 與 Enterprise 訂閱客戶,我們另提供專屬自架中繼伺服器方案——歡迎聯絡我們了解更多詳情。
- 所有用戶端下載檔案皆提供 SHA-256 完整性雜湊校驗(
/api/health) - 精細的互動式被控端授權控制(滑鼠/鍵盤、檔案傳輸、剪貼簿、系統音訊)
- 支援透過被控端彈出視窗或中央雲端管理主控台一鍵即時中斷連線