Bezpieczeństwo Zero-Knowledge w standardzie
Każda sesja SimpleViewer jest chroniona uwierzytelnionym szyfrowaniem end-to-end AES-256-GCM, kryptograficznym uzgadnianiem challenge-response SHA-256 z solą oraz szczegółową kontrolą uprawnień po stronie hosta.
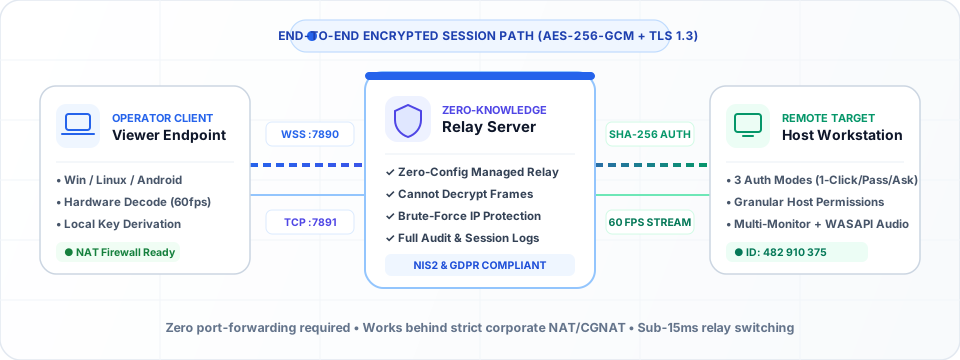
Szyfrowanie danych sesji AES-256-GCM
Klatki obrazu, strumienie dźwięku, pakiety transferu plików, synchronizacja schowka oraz wejście/wyjście zdalnego terminala są szyfrowane na urządzeniu końcowym jeszcze przed wysłaniem. Serwer relay przekazuje nieczytelne ramki binarne i nie ma technicznej możliwości odszyfrowania treści sesji.
Uwierzytelnianie Challenge-Response SHA-256 z solą
Ani tymczasowe 6-znakowe hasła jednorazowe, ani stałe hasła dostępu nienadzorowanego nigdy nie są przesyłane przez sieć. Urządzenia końcowe wymieniają dowody kryptograficzne przez TLS 1.3 z unikalną solą i wartością nonce dla każdej sesji.
Automatyczna kwarantanna ataków Brute-Force
Zarówno aplikacje hosta, jak i serwer sygnalizacyjny egzekwują rygorystyczne limity prób na adres IP: 5 nieudanych prób podania hasła powoduje natychmiastową 15-minutową blokadę IP (429 Too Many Requests).
Zarządzane bezpieczeństwo i opcjonalny Self-Hosting dla firm
Domyślnie wszystkie sesje SimpleViewer łączą się płynnie przez naszą zarządzaną infrastrukturę relay z pełnym szyfrowaniem end-to-end. Dla subskrybentów Business i Enterprise o rygorystycznych wymogach zgodności dostępna jest opcjonalna konfiguracja dedykowanego własnego serwera relay — skontaktuj się z nami po więcej informacji.
- Weryfikacja integralności plików binarnych sumą SHA-256 przy każdym pobraniu (
/api/health) - Szczegółowa interaktywna zgoda hosta (mysz/klawiatura, transfer plików, schowek, dźwięk)
- Natychmiastowe przerwanie sesji z poziomu okna hosta lub centralnej konsoli administracyjnej