Безпека Zero-Knowledge за замовчуванням
Кожен сеанс SimpleViewer захищений наскрізним автентифікованим шифруванням AES-256-GCM, криптографічним рукостисканням SHA-256 із сіллю та детальними дозволами на боці хоста.
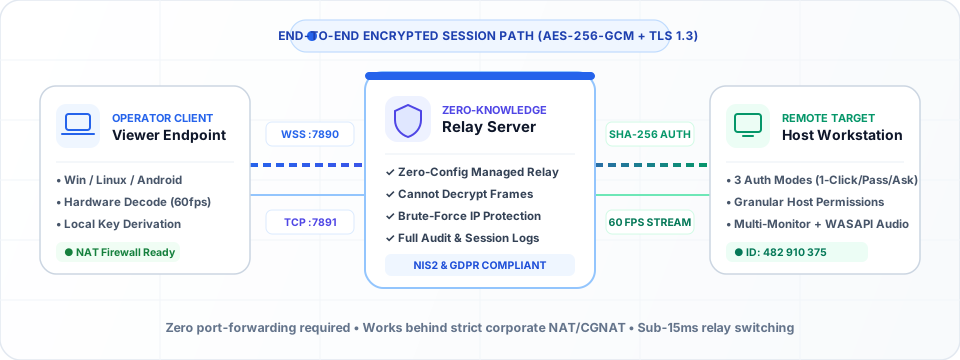
Наскрізне шифрування даних AES-256-GCM
Кадри екрана, аудіопотоки, фрагменти файлів, буфер обміну та команди віддаленого термінала шифруються безпосередньо на кінцевому пристрої перед відправленням. Релей-сервер передає непрозорі бінарні пакети та фізично не може розшифрувати вміст сеансу.
Автентифікація «запит-відповідь» SHA-256 із сіллю
Ні тимчасові 6-символьні паролі, ні постійні паролі неконтрольованого доступу ніколи не передаються мережею у відкритому вигляді. Клієнти обмінюються криптографічними доказами через TLS 1.3 з унікальними сеансовими солями й одноразовими значеннями nonce.
Автоматичний карантин від Brute-Force атак
Як клієнт-хост, так і сигнальний сервер застосовують суворе обмеження частоти запитів за IP: 5 невдалих спроб введення пароля миттєво блокують IP-адресу на 15 хвилин (429 Too Many Requests).
Керована безпека й опційний власний сервер для бізнесу
За замовчуванням усі сеанси SimpleViewer встановлюються автоматично через нашу керовану релей-інфраструктуру з наскрізним шифруванням. Для підписників Business та Enterprise із суворими корпоративними вимогами безпеки доступне розгортання виділеного власного релей-сервера — зв'яжіться з нами для отримання деталей.
- Перевірка цілісності всіх клієнтських завантажень за хешем SHA-256 (
/api/health) - Детальна інтерактивна згода хоста (Миша/Клавіатура, Передача файлів, Буфер обміну, Аудіо)
- Миттєве примусове завершення сеансу з вікна хоста або центральної вебконсолі адміністратора