Seguridad de conocimiento cero por defecto
Cada sesión de SimpleViewer está protegida por cifrado autenticado de extremo a extremo AES-256-GCM, intercambios desafío-respuesta SHA-256 con sal y controles granulares de permisos en el equipo anfitrión.
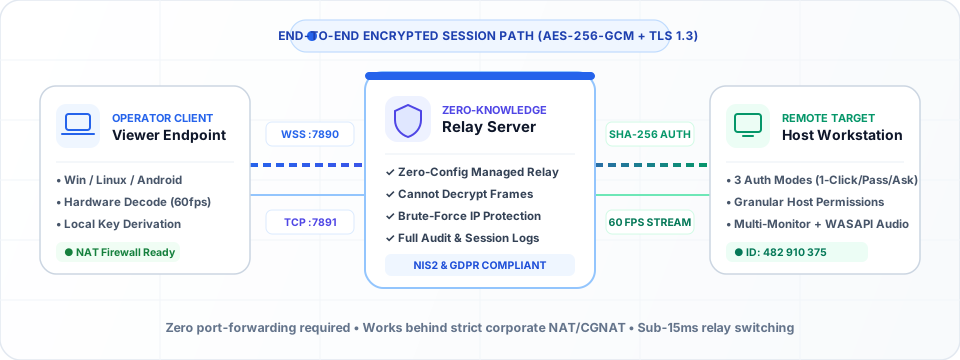
Cifrado de carga útil AES-256-GCM
Los fotogramas de pantalla, flujos de audio, fragmentos de archivos, sincronización del portapapeles y entrada/salida de terminal remota se cifran en el dispositivo antes de enviarse. El servidor de relé enruta tramas binarias opacas y no puede descifrar el contenido de la sesión.
Desafío-respuesta SHA-256 con sal
Ni las contraseñas temporales de 6 caracteres ni las claves permanentes de acceso desatendido viajan jamás por la red. Los extremos intercambian pruebas criptográficas sobre TLS 1.3 con sales y valores únicos por sesión.
Cuarentena automática contra fuerza bruta
Tanto los clientes anfitriones como el servidor de señalización aplican límites estrictos por IP: 5 intentos fallidos de contraseña activan un bloqueo inmediato de IP durante 15 minutos (429 Too Many Requests).
Seguridad gestionada y autoalojamiento opcional para empresas
Por defecto, todas las sesiones de SimpleViewer se conectan sin esfuerzo mediante nuestra infraestructura de relé gestionado con cifrado de extremo a extremo. Para suscriptores Business y Enterprise con requisitos internos estrictos de cumplimiento, ofrecemos un relé dedicado autoalojado opcional: contáctanos para más información.
- Verificación de integridad binaria SHA-256 en todas las descargas de clientes (
/api/health) - Consentimiento interactivo granular en el anfitrión (ratón/teclado, transferencia de archivos, portapapeles, audio)
- Cierre instantáneo de sesión desde la ventana emergente del anfitrión o la consola web central