🔒 SimpleViewer トラスト&セキュリティアーキテクチャ
標準搭載されたゼロ知識セキュリティ
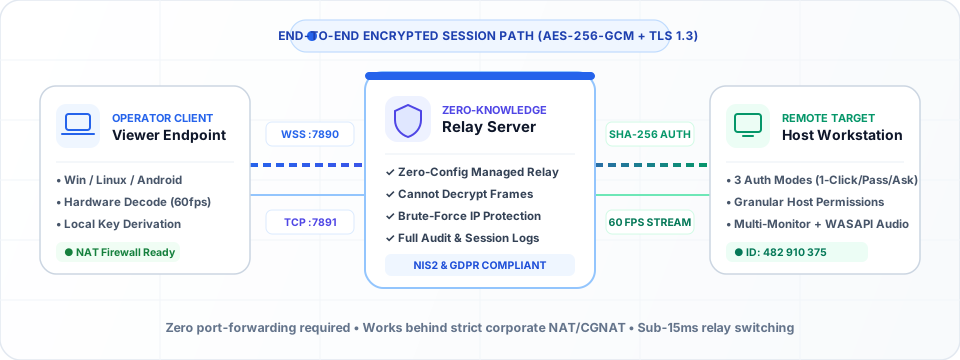
SimpleViewerのすべてのセッションは、エンドツーエンドのAES-256-GCM認証付き暗号化、ソルト付きSHA-256チャレンジレスポンス認証、およびホスト側のきめ細かな権限ゲートによって保護されています。
AES-256-GCM ペイロード暗号化
画面フレーム、音声ストリーム、ファイル転送チャンク、クリップボード同期、リモートターミナル入出力のすべてが送信元端末上で暗号化されます。リレーサーバーは不透明なバイナリフレームを中継するのみで、通信内容を復号することは一切できません。
ソルト付き SHA-256 チャレンジレスポンス認証
6文字の一時セッションパスワードも固定の無人アクセス用パスワードも、ネットワーク上に平文で送信されることはありません。各端末はセッションごとのソルトとナンスを用い、TLS 1.3上で暗号学的証明のみを交換します。
ブルートフォース攻撃の自動隔離
ホストクライアントとシグナリングサーバーの双方が厳格なIPレート制限を実施しており、パスワード認証に5回連続で失敗した接続元IPは即座に15分間ブロックされます(429 Too Many Requests)。
NIS2・GDPR・ISO 27001 対応
マネージドセキュリティ&法人向け自社ホスト型オプション
標準構成では、すべてのSimpleViewerセッションはエンドツーエンド暗号化を維持したまま当社の高速マネージドリレー基盤を経由してシームレスに接続されます。厳格な社内コンプライアンス要件を持つBusiness・Enterprise契約のお客様には、専用の自社ホスト型リレー構築オプションもご用意しています——詳細はお問い合わせください。
- すべての配布バイナリに対するSHA-256整合性検証(
/api/health) - ホスト側での機能別同意コントロール(マウス/キーボード、ファイル転送、クリップボード、音声)
- ホスト側ポップアップまたは中央Web管理コンソールからの即時セッション強制切断