Keamanan Zero-Knowledge Secara Bawaan
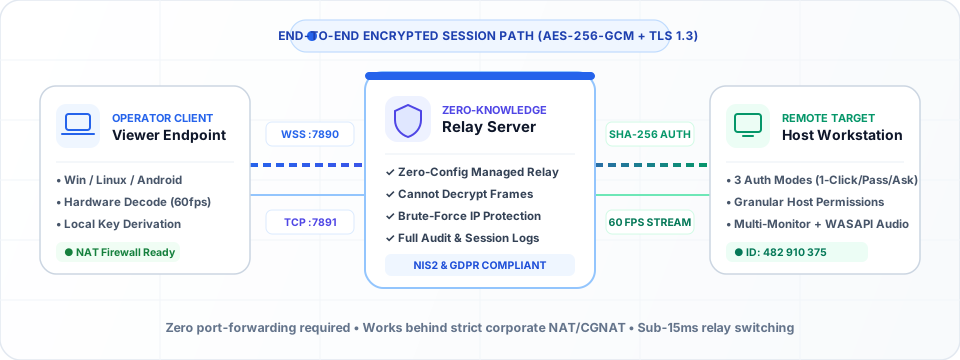
Setiap sesi SimpleViewer dilindungi oleh enkripsi terautentikasi ujung-ke-ujung AES-256-GCM, jabat tangan challenge-response SHA-256 ber-salt, serta kontrol izin granular di sisi komputer host.
Enkripsi Payload AES-256-GCM
Frame layar, aliran audio, potongan transfer file, sinkronisasi clipboard, dan I/O terminal jarak jauh dienkripsi pada perangkat endpoint sebelum dikirim. Server relay hanya meneruskan frame biner buram dan tidak dapat mendekripsi isi sesi.
Challenge-Response SHA-256 Ber-Salt
Baik kata sandi sesi sementara 6 karakter maupun kata sandi akses jarak jauh tanpa konfirmasi permanen tidak pernah dikirim dalam teks biasa melalui jaringan. Endpoint bertukar bukti kriptografis di atas TLS 1.3 dengan salt dan nonce unik per sesi.
Karantina Brute-Force Otomatis
Baik klien host maupun server signaling menerapkan pembatasan laju IP yang ketat: 5 percobaan kata sandi gagal berturut-turut langsung memicu pemblokiran IP selama 15 menit (429 Too Many Requests).
Keamanan Terkelola & Opsi Relay Mandiri Bisnis
Secara bawaan, semua sesi SimpleViewer terhubung mulus melalui infrastruktur relay terkelola kami dengan enkripsi ujung-ke-ujung. Bagi pelanggan Bisnis dan Enterprise dengan persyaratan kepatuhan internal ketat, tersedia opsi server relay mandiri khusus—hubungi kami untuk informasi selengkapnya.
- Verifikasi integritas biner SHA-256 pada semua unduhan klien (
/api/health) - Persetujuan host interaktif yang terperinci (Mouse/Keyboard, Transfer File, Clipboard, Audio)
- Pemutusan sesi instan melalui popup host atau Konsol Admin Web Terpusat